

Há muitos nomes de host e serviços diferentes usados pela plataforma NiCE CXone. Os diagramas desta página mostram os componentes e a criptografia usados na comunicação com cada nome de host.
Conectividade do Centro de Dados Privado
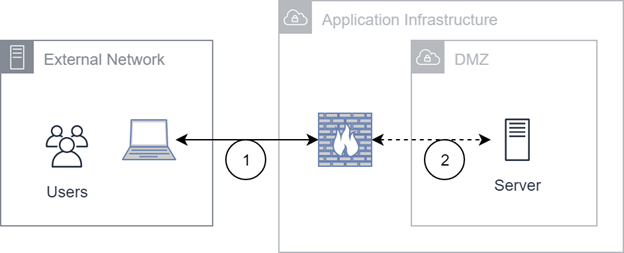
Este diagrama representa como os usuários se conectam à infraestrutura do nosso aplicativo nos Data Centers Privados dos EUA e da UE da NiCE para NiCE CXone. Os usuários se conectam a esses data centers por meio de nosso conjunto de servidores de cluster, nomes de host DNS.
Fluxos
-
O tráfego da rede externa termina em um firewall de hardware. Isso encerra a sessão TLS
 Segurança da Camada de Transporte. Um protocolo que fornece segurança de ponta a ponta para os dados enviados entre aplicativos.. O tráfego não seguro é permitido e tratado pelo servidor.
-
O tráfego entre o firewall e o servidor não é criptografado.
Conectividade direta da Zona de disponibilidade da nuvem pública AWS
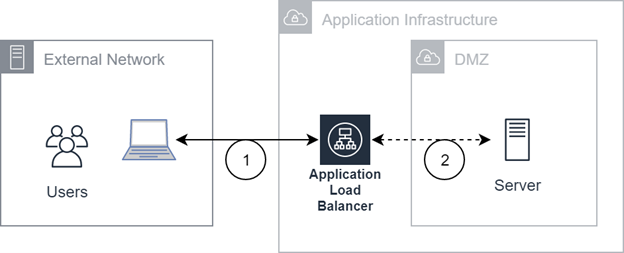
Este diagrama representa a conectividade com nosso conjunto de servidores de cluster, nomes de host DNS. Os usuários acessam nossos servidores por meio de um balanceador de carga de aplicativo.
Fluxos
-
O tráfego da rede externa termina em um balanceador de carga de aplicativo. Isso encerra a sessão TLS
Segurança da Camada de Transporte. Um protocolo que fornece segurança de ponta a ponta para os dados enviados entre aplicativos.. O tráfego não seguro é permitido e tratado pelo servidor. -
O tráfego entre o balanceador de carga do aplicativo e o servidor não é criptografado.
Conectividade indireta de Data Center AWS
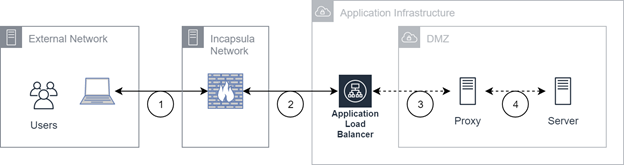
Esse diagrama representa a conectividade entre os usuários e nosso AWS Data Center indireto por meio do uso de nomes de host.
Fluxos
-
O tráfego da rede externa termina em um serviço Incapsula. Isso encerra a sessão TLS
Segurança da Camada de Transporte. Um protocolo que fornece segurança de ponta a ponta para os dados enviados entre aplicativos.. -
Tráfego entre o serviço Incapsula e o balanceador de carga do aplicativo. Uma nova sessão TLS começa no serviço Incapsula. Esta sessão TLS termina no balanceador de carga do aplicativo. O tráfego não seguro é permitido e tratado pelo servidor.
-
O tráfego entre o balanceador de carga do aplicativo e o proxy não é criptografado.
-
O tráfego entre o proxy e o servidor não é criptografado.