

Existem três métodos de conectividade de rede suportados:
 Internet Pública (Protegida)
A internet pública é o método padrão de conectividade de rede.
São necessários túneis VPN/IPSec e configuração de SBC para esta opção.
Para obter mais informações, consulte Real-Time Third Party Telephony Recording (Multi-ACD).
Cato SD-WAN
Visão geral
Cato SD-WAN é compatível para conectividade segura e privada entre seu data center e NiCE CXone Engagement Hub (Multi-ACD/Open).
SD-WAN (Software Defined Wide Area Network) usa roteamento centralizado e baseado em políticas para enviar tráfego pelo melhor caminho disponível em tempo real e priorizar aplicativos importantes (como voz e CTI).
A Cato Networks fornece dispositivos de borda SD-WAN chamados Cato Sockets. Você é responsável por escolher os sockets que atendem às suas necessidades de desempenho e de portas.
Modelos de conectividade
Há dois modelos de conectividade suportados disponíveis.
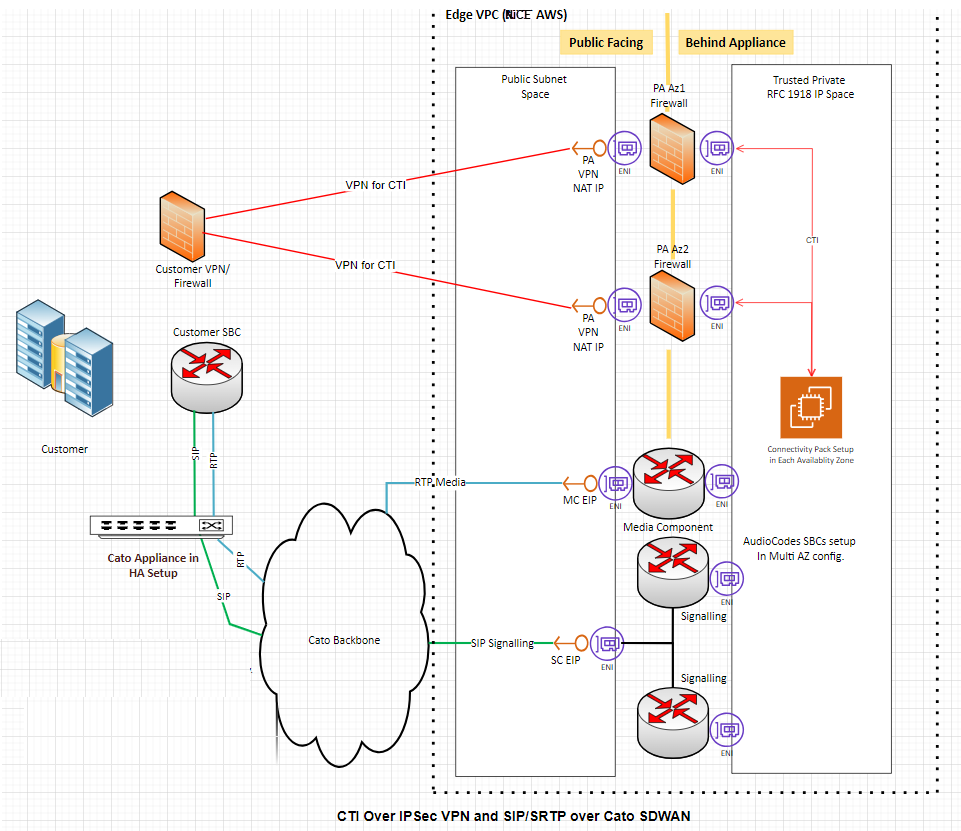
Modelo 1: CTI sobre IPSec VPN + SIP/SRTP sobre Cato SD-WAN
-
O tráfego de CTI passa por VPN IPSec / Internet entre o seu site e NiCE. Você gerencia a configuração de NAT e IPSec para CTI.
-
O tráfego SIP/SRTP passa pela Cato SD-WAN. A Cato gerencia o NAT e entrega SIP/RTP para NiCEem AWS.
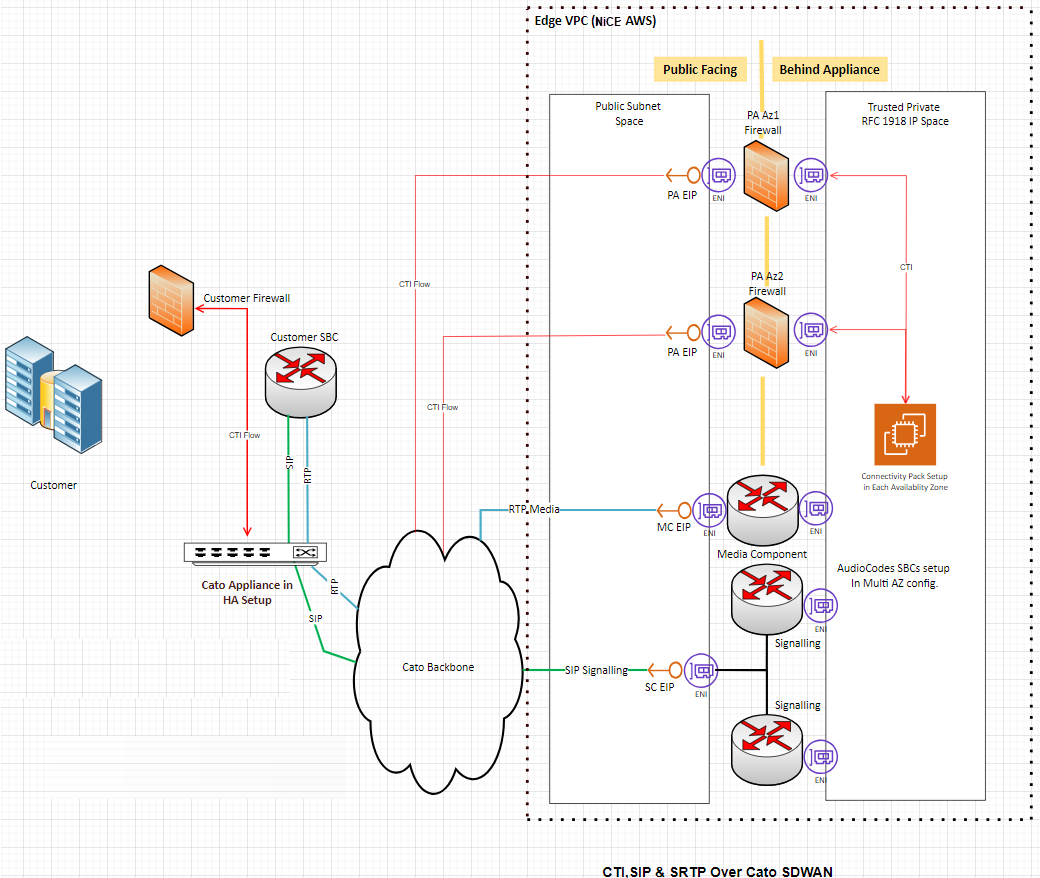
Modelo 2: CTI, SIP, SRTP tudo sobre Cato SD-WAN
-
Todo o tráfego relevante (CTI, SIP, RTP) passa pelos Cato Sockets.
-
A NAT e o roteamento Cato fornecem conectividade a NiCE em AWS para todos os fluxos.
-
Este modelo simplifica sua conectividade porque toda a mídia de voz e o CTI usam o mesmo caminho.
Requisitos do cliente
Para fornecer uma conexão estável e resiliente, espera-se que você atenda aos seguintes requisitos ao implantar Cato Sockets.
Alta Disponibilidade e WAN
-
Soquetes de HA por data center
Implante um par de Cato Sockets em disponibilidade elevada (HA) em cada data center.
Exemplo: Dois data centers exigem dois pares HA (um par por site).
-
Circuitos de WAN/Internet redundantes
Forneça pelo menos dois circuitos redundantes de Internet ou WAN em cada site.
Isso oferece suporte a failover de caminho e mantém o serviço disponível durante interrupções.
-
IPs Públicos Exclusivos para Túneis
Atribua a cada soquete em um par HA um IP WAN público exclusivo.
Esses IPs são usados para criar túneis DTLS seguros até o PoP mais próximo do Cato.
-
Cabeamento Simétrico
Use cabeamento LAN e WAN espelhado em ambos os soquetes em cada par de HA para garantir o comportamento de failover correto e o desempenho consistente.
Responsabilidades específicas do modelo
Modelo 1: Você é responsável por configurar e manter o NAT e o IPSec para CTI.
Modelo 2: Todo o tráfego passa pelo NAT do Cato.
Configuração
A equipe de serviços Profissional NiCE trabalhará com você para concluir essas etapas no portal Cato.
Para obter mais informações, consulte a Base de conhecimento da Cato Networks.
Etapa 1: Implantar e Registrar os sockets Cato
-
Instale em rack, conecte à energia e faça o cabeamento dos soquetes em cada data center.
-
Adicione-os ao Cato Cloud e atribua cada par ao Site correto.
-
Verifique se cada site está configurado como uma implantação HA e se cada soquete usa um IP público exclusivo.
Etapa 2: Configurar redes LAN
-
No Portal de Orquestração Cato, adicione os intervalos de LAN que contenham:
-
Seus SBCs
-
Servidores de mídia
-
CTI servers (para o modelo 2 e para quaisquer fluxos que devam passar pelo Cato)
-
-
Cada data center deve ter seu próprio local e suas próprias definições de rede LAN.
Etapa 3: Alocar IPs Públicos para NAT
-
No portal Cato Orchestration, alocate dois Endereços IP públicos por site para NAT.
Licenças base normalmente permitem até 3 IPs por conta; mais endereços podem gerar custo adicional.
-
Escolha a localização do PoP mais próxima de cada local para obter o melhor desempenho.
Etapa 4: Configurar Regras de Rede da Internet (saída)
-
No Portal de Orquestração Cato, para cada local:
-
Use os dois IPs de NAT que você alocou para manter a HA em nível de PoP.
-
Defina Fonte para as redes LAN de SBC, mídia e (quando relevante) CTI.
-
Crie Aplicativos personalizados conforme necessário para:
-
NiCE CXone Engagement Hub (Multi-ACD/Open) IPs e portas de sinalização
-
NiCE IPs de mídia / intervalos de RTP
-
IPs de NAT do firewall CTI (somente modelo 2)
-
-
Defina a prioridade de largura de banda como elevado para SIP/RTP e CTI.
-
Selecione o método NAT e associe-o aos dois IPs alocados do PoP mais próximos.
-
Mantenha uma regra padrão de Internet para qualquer outro tráfego de saída da sua LAN.
-
Etapa 5: Configurar o Firewall de Internet (SIP/RTP)
-
No Portal de Orquestração Cato, na área Segurança, crie regras de permissão:
-
Fonte: Seus IPs de SBC (e IPs de mídia, se necessário)
-
Destino: NiCE CXone Engagement Hub (Multi-ACD/Open) IPs do SBC
-
Serviço/Portas: SIP e RTP conforme definido por NiCE
-
-
Certifique-se de que uma regra de negação implícita permaneça na parte inferior para bloquear qualquer outro tráfego.
Etapa 6. Configurar encaminhamento de porta Remoto (entrada)
Para tráfego de entrada, como o CTI de NiCE para o seu ambiente (especialmente no modelo 2):
-
No Cato Orchestration Portal, na área Segurança, crie regras que:
-
Use os IPs/portas do Cato PoP expostos para NiCE.
-
Encaminhar para seus servidores CTI Internos ou SBCs nas portas necessárias.
Isso garante que as atualizações de CTI e SIP de entrada sejam roteadas corretamente para os seus sistemas.
-
-
Para o modelo 2, NiCE atualiza Engagement Hub (Multi-ACD/Open) regras de firewall VPN para permitir tráfego de CTI dos NiCE servidores CTI para os IPs do Cato PoP definidos nessas regras.
Etapa 7: Validação e Testando com NiCE Serviços Profissional
Depois de concluir a configuração, agende uma sessão de teste conjunta com sua equipe e os Serviços Profissionais da NiCE.
Após a validação, a conectividade Cato SD-WAN é considerada pronta para uso em produção com NiCE Engagement Hub (Multi-ACD/Open).
AWS Conexão Direta Pública
Visão geral
AWS Direct Connect público é um serviço de rede dedicado que cria uma conexão privada entre seu data center e AWS. Essa conexão não usa a internet pública, portanto, oferece desempenho mais estável e menor retardo.
Este procedimento descreve como configurar um modelo de Bring Your Own Connectivity (BYOC) usando o AWS Public Direct Connect para Engagement Hub (Multi-ACD/Open). Isso permite que seu tráfego de sinalização CTI (Computer Telephony Integration) e de mídia SIP/RTP percorra um caminho privado e dedicado.
Modelos de conectividade
Este é um modelo Bring Your Own Connectivity (BYOC). Você é responsável por configurar e gerenciar a conexão Direct Connect AWS Público, incluindo o roteamento e o design de rede. A NiCE não cria nem gerencia o Direct Connect para você.
Existem três modelos de conectividade disponíveis:
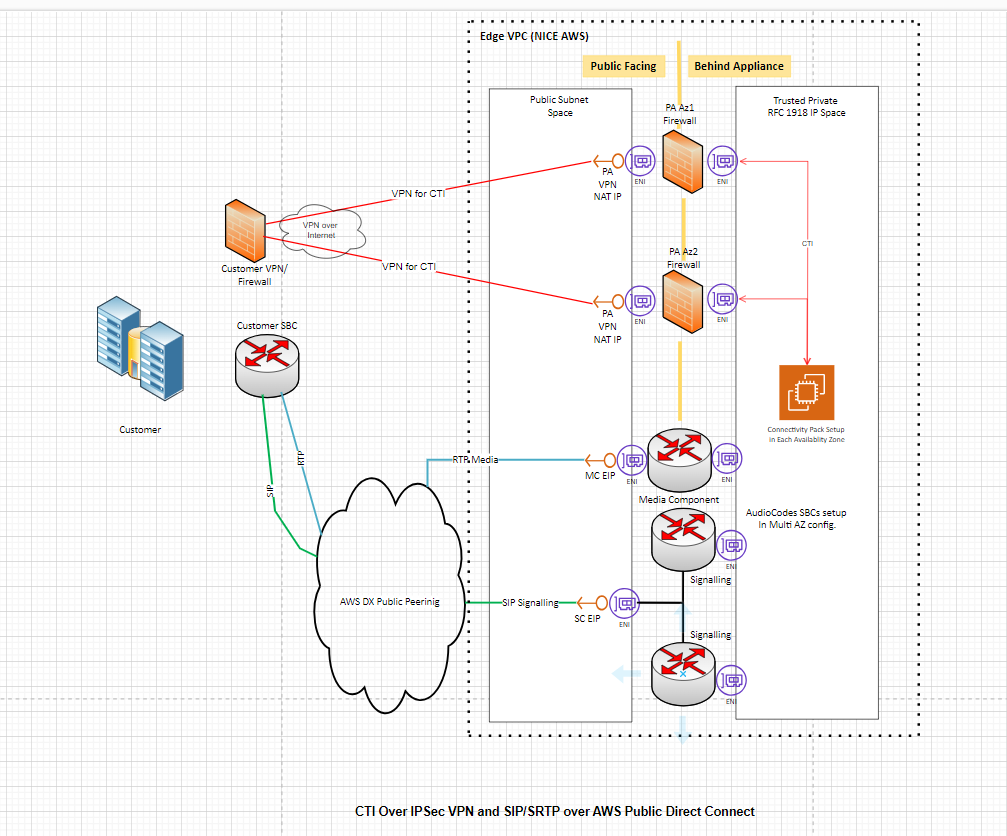
Modelo 1: CTI via VPN IPSec (VPN pela Internet aberta) + SIP/SRTP via AWS Direct Connect Público
O tráfego de CTI passa por um túnel VPN pela internet, enquanto a mídia de voz (SIP/SRTP) flui pelo link Direct Connect.
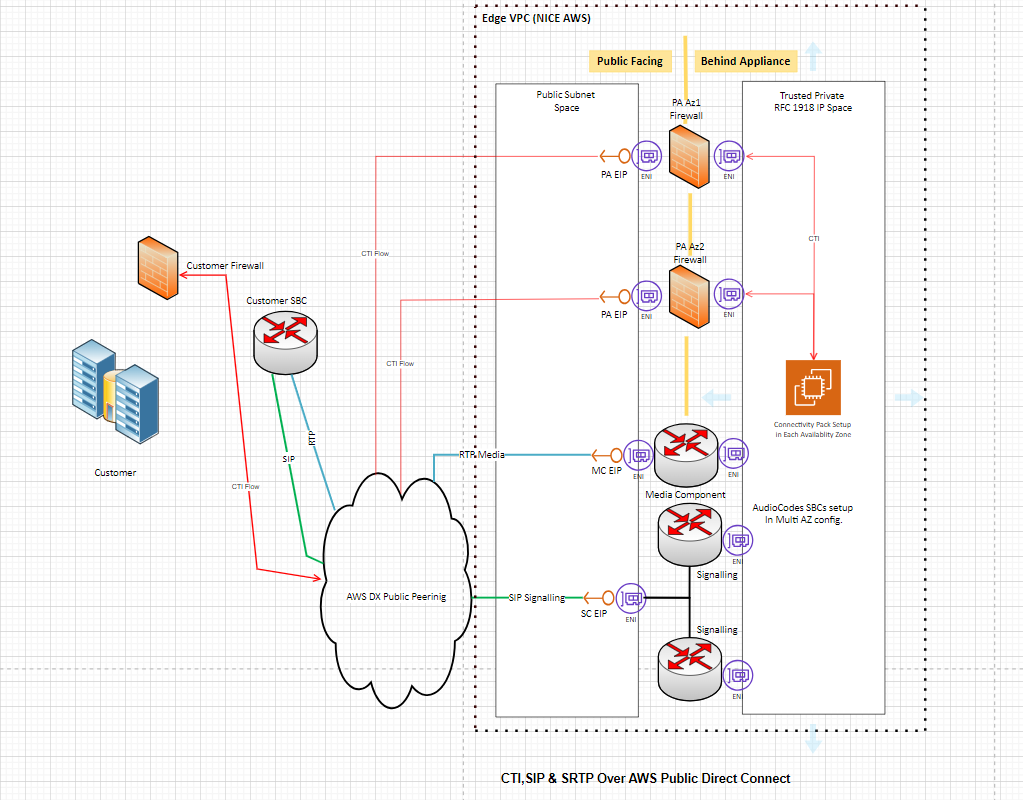
Modelo 2: CTI, SIP & SRTP tudo sobre AWS Público Conexão Direta
Todo o tráfego (sinalização de CTI e mídia de voz) flui pelo link do Direct Connect.
Modelo 3: CTI por VPN IPSec (VPN sobre AWS Direct Connect Público) e SIP/SRTP sobre AWS Direct Connect Público
Use sua conexão AWS Direct Connect Público existente para estabelecer um túnel IPsec exclusivamente para tráfego de CTI. O tráfego SIP e RTP continuará a fluir diretamente pelo AWS Direct Connect Público, fora do túnel IPsec.
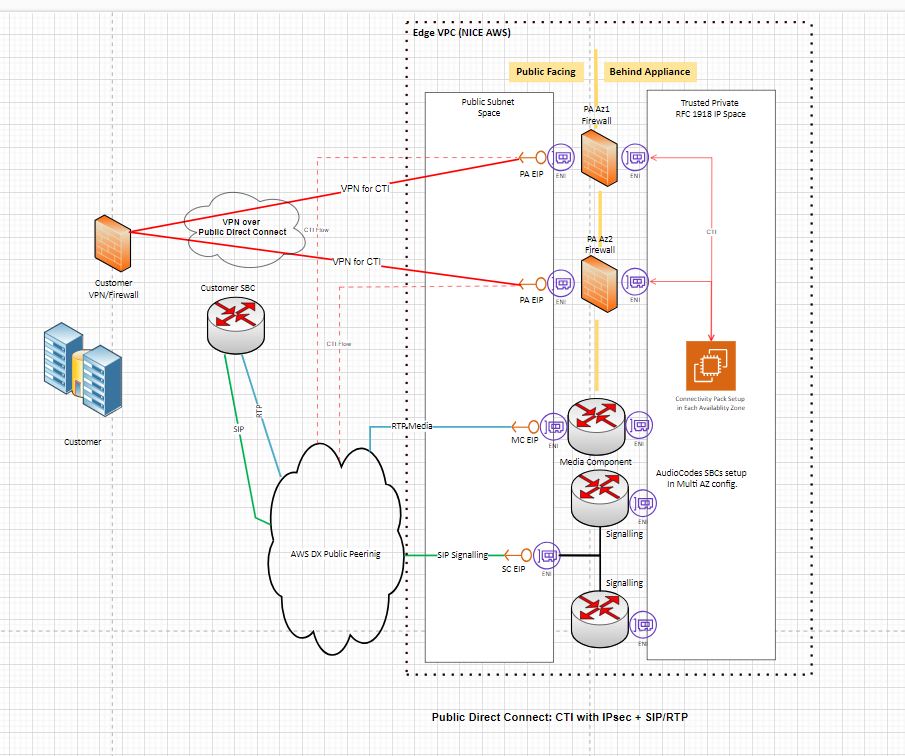
Pré-requisitos
Confirmo.
AWS Conta: Você tem uma conta AWS ativa com permissões para provisionar portas e interfaces virtuais do Direct Connect.
Planejamento de largura de banda: Você determinou a largura de banda necessária com base no seu volume de chamadas. AWS O Public Direct Connect oferece suporte a velocidades de 50 Mbps até 400 Gbps.
Alta disponibilidade: Recomenda-se projetar para alta disponibilidade. AWS recomenda pelo menos dois circuitos Direct Connect por data center para redundância.
Endereços IP público: Você tem espaço de endereço IPv4 público disponível para peering BGP (Border Gateway Protocol). Você pode usar seus próprios IPs públicos ou solicitar IPs de peer da AWS (com custo adicional).
Prefixo IP do cliente: Você conhece o prefixo IP público que planeja anunciar para AWS (/29, /28, /30). Estes são os intervalos de NAT (Network Address Translation) ou IP público usados pelas suas conexões SBC e CTI.
Plataformas ACD com suporte: Essa configuração oferece suporte às integrações Cisco (JTAPI) e Avaya (DMCC e SIPREC).
Conexão dedicada ou hospedada? Escolha entre uma conexão dedicada ou uma conexão hospedada. Uma conexão dedicada é um link físico direto para AWS e geralmente leva mais tempo para ser configurada. Uma conexão hospedada usa um provedor parceiro e é mais rápida para implantar. Ambas as opções são suportadas.
Para o modelo 3 (CTI por VPN IPSec (VPN sobre AWS Direct Connect Público) e SIP/SRTP por Direct Connect Público da AWS), você também precisa de:
-
Uma Direct Connect VIF Pública ativa com uma sessão BGP estabelecida.
-
O roteador on-premises deve anunciar o prefixo de IP público que contém o terminal IPsec.
-
O prefixo anunciado deve passar pelo processo de verificação de prefixo público Standard do Direct Connect.
-
O IP do terminal IPsec deve estar dentro do prefixo anunciado.
Configuração
Para mais informações, consulte o AWS Direct Connect User Guide.
Etapa 1: Criar a Conexão do Direct Connect
-
Faça login no AWS Management Console e abra o serviço Direct Connect.
-
Crie uma nova conexão e selecione a localização mais próxima do seu data center.
-
Escolha a velocidade da porta com base nas suas necessidades de largura de banda.
-
Se você quiser availability elevada, crie pelo menos duas conexões.
-
Complete o processo de configuração com o seu provedor de rede. Isso inclui o estabelecimento da conexão física entre o seu data center e AWS.
Etapa 2: Criar uma Interface Virtual (VIF) Pública
Um VIF Público permite que você alcance AWS serviços públicos (incluindo endpoints públicos do CXone) por meio do Direct Connect.
-
Para criar a VIF Público, você deve definir o seguinte:
-
VLAN
-
seu ASN de BGP
-
seu IP de peer do roteador
-
Amazon IP do peer do roteador (AWS fornece isso, ou você especifica a sua própria a partir do seu bloco de IP público)
-
o prefixo de IP público que sua rede anunciará para AWS
-
-
Depois que você enviar a configuração da VIF Público, AWS provisiona a interface e a prepara para o roteamento.
Etapa 3: Configure Routing com BGP
O BGP (Border Gateway Protocol) é o Protocolo de roteamento que troca informações de rota entre sua rede e AWS.
-
No seu roteador de borda ou firewall, configure uma sessão BGP com o IP do par Amazon e o ASN.
-
Anuncie seu prefixo de IP público (o alcance de NAT/público para seus sistemas SBC e CTI).
Somente anuncie os Endereços IP públicos usados para o tráfego de Engagement Hub (Multi-ACD/Open). Não anuncie intervalos de IP grandes ou não relacionados. Se você anunciar muitos IPs, outros tipos de tráfego podem começar a usar o Direct Connect. Isso pode causar problemas de roteamento e aumentar o uso de largura de banda.
-
Filtre as rotas de entrada cuidadosamente. AWS anuncia todos os seus intervalos de IP públicos via Public DX. Você deve restringir seu roteamento para aceitar somente os prefixos necessários para Engagement Hub (Multi-ACD/Open). Em determinadas regiões, os serviços Profissionais da NiCE fornecem intervalos de IP Públicos específicos para IPs de servidor CTI, IPs de sinalização SBC e IPs de componente de Mídia.
Se você aceitar muitas rotas, poderá interromper o roteamento da sua rede ou enviar tráfego indesejado pela Direct Connect.
-
Verifique se a sessão BGP é estabelecida e se as rotas são trocadas. Você pode verificar o status do BGP no console do AWS Direct Connect.
Etapa 4: Configure seu equipamento de Rede
Firewall do cliente
-
Permita o tráfego de saída e de entrada para os seguintes protocolos e portas no seu prefixo de IP público:
-
Tráfego de CTI: TCP na(s) porta(s) usada(s) pelo seu ACD (por exemplo, JTAPI para Cisco, DMCC para Avaya).
-
Sinalização SIP: porta UDP/TCP 5060 (SIP) ou 5061 (SIP-TLS).
-
Mídia RTP/SRTP: intervalo de portas UDP conforme definido pela configuração do seu SBC.
-
-
Se estiver usando o modelo 1 (CTI sobre VPN), configure um túnel VPN IPsec do seu firewall até o terminal VPN NiCE somente para tráfego CTI. A mídia SIP/SRTP flui diretamente pelo link Direct Connect.
Se estiver usando o modelo 3 (CTI Over IPSec VPN (VPN over AWS Direct Connect Público), utilize sua conexão Direct Connect Público existente para estabelecer um túnel IPsec exclusivamente para o tráfego CTI. O tráfego SIP e RTP continuará fluindo diretamente pelo AWS Direct Connect Público, fora do túnel IPsec.
SBC (Session Border Controller) do cliente
-
Configure o SBC para rotear a sinalização SIP e a mídia RTP/SRTP para os Endereços IP públicos fornecidos por NiCE Serviços Profissionais (SC EIP para sinalização, MC EIP para mídia).
-
Verifique se o SBC usa o Endereço IP público do seu prefixo anunciado como seu endereço de origem.
-
Toda a comunicação pelo link Direct Connect Público deve usar espaço de endereço IPv4 público. Endereços privados (RFC 1918) não funcionam em uma VIF Pública.
Etapa 5: Coordenar com os Serviços Profissionais da NiCE
Entre em contato com NiCE Serviços Profissionais para compartilhar:
-
O prefixo de IP público que você está anunciando para AWS.
-
A região AWS à qual você está se conectando.
-
Seu modelo de conectividade escolhido (modelo 1, 2 ou 3).
NiCE Serviços Profissionais oferece a você:
-
IPs públicos do servidor CTI
-
IPs públicos de sinalização do SBC
-
Endereços IP públicos do componente de mídia
Etapa 6: configure sua Integração de ACD
Para Cisco (JTAPI)
-
No portal de administração NiCE CXone, configure o sistema de telefonia com os detalhes de conexão Cisco JTAPI (IP do servidor, credenciais, extensões).
-
Verifique se o tráfego de CTI (eventos de chamada, sinais de espera/retomada) chega aos servidores de CTI do CXone por meio da VPN (modelo 1 ou 3) ou do link Direct Connect (modelo 2).
Para Avaya (DMCC & SIPREC)
-
Configure a integração do Avaya DMCC ou SIPREC em NiCE CXone com os detalhes de servidor apropriados.
-
Verificar se o tráfego de sinalização e mídia é roteado corretamente pelo link do Direct Connect.