Fluxos de dados entre aplicativos NiCE CXone, servidores internos e externos, contatos e seu sistema.
Direção do Fluxo de informações
Os diagramas nas páginas desta seção representam fluxos de dados de conectividade externa. As setas mostradas nestes diagramas representam o fluxo de informações. Eles não representam onde o fluxo de informações começa. Quase todos os fluxos seguem os dois sentidos, mesmo que a conexão possa se originar de um local. Por exemplo, a maioria dos fluxos de API Interface de Programação de aplicativos. Permite que você automatize determinadas funcionalidades ao conectar o seu sistema NiCE CXone a outros softwares. são RESTful e sempre se originam no cliente. As informações trocadas por meio da API podem colocar e retirar informações do sistema NiCE CXone. Então, a flecha vai para os dois lados.
Definição de limites e Criptografia
Existem vários tipos de limites representados nos diagramas das páginas desta seção:
- Divisão PRIMÁRIA: Uma linha entre redes Públicas e privadas.
- Rede Edge: Sugerir: Uma rede não totalmente pública ou privada. O uso de sistemas de nuvem pública apresenta isso.
- Aplicativo em camadas: Relacionado a redes públicas e privadas. Eles incluem áreas públicas, DMZ e internas.
- Serviços de nuvem pública: Pode existir na borda de ambientes de rede pública e DMZ ou interna.
Dispositivos ou serviços de limite podem parar a criptografia na borda da rede pública na divisão primária. Em nuvens públicas, isso também pode incluir redes de borda. Os diagramas mostram alterações na criptografia alterando o estilo de linha de sólida para tracejada. Uma linha sólida representa uma área onde os dados são criptografados. Uma linha tracejada representa uma área onde os dados não são criptografados. Dependendo da infraestrutura de nuvem, isso pode resultar em tráfego não criptografado passando por redes de borda.
Canais NiCE CXone
NiCE CXone oferece vários canais Diversos meios de comunicação por voz e digitais que facilitam as interações com o cliente em uma central de contato. diferentes para que os locatários interajam com uma empresa ou contato A pessoa que interage com um agente, Rvi ou bot em seu contact center.. As transcrições do canal, como chat nativo ou voz, não são compartilhadas. Algumas informações do usuário são compartilhadas de NiCE CXone para os canais Digital Experience (DX).
Armazenamento, quando mostrado nos diagramas nas páginas desta seção, é:
-
NiCE CXone Armazenamento em data centers.
Nos diagramas, Cloud Storage usa chaves específicas do locatário. O Armazenamento não.
Na grande maioria dos casos, um message broker está sendo utilizado. Ele não é mostrado nos diagramas e não transfere informações confidenciais.
O suporte para criptografia de transcrição de dados confidenciais varia de acordo com o canal usado:
-
-
Telefone: suportado.
-
Chat: suportado.
-
E-mail clássico: suportado.
-
E-mail na nuvem: suportado.
-
SMS: suportado.
-
Correio de voz: suportado.
-
Item de trabalho: suportado.
-
Retorno de chamada: suportado.
-
Personal Connection, Telefone: suportado.
-
Advanced Chat/Co-Browse: não suportado.
-
-
Canais Digital Experience (DX)
-
Telefone: suportado.
-
Chat: suportado.
-
E-mail clássico: suportado.
-
E-mail na nuvem: não suportado.
-
SMS: não suportado.
-
Correio de voz: não suportado.
-
Item de trabalho: não suportado.
-
Retorno de chamada: não suportado.
-
Personal Connection, Telefone: não suportado.
-
Advanced Chat/Co-Browse: não suportado.
-
Componentes NiCE CXone gerais
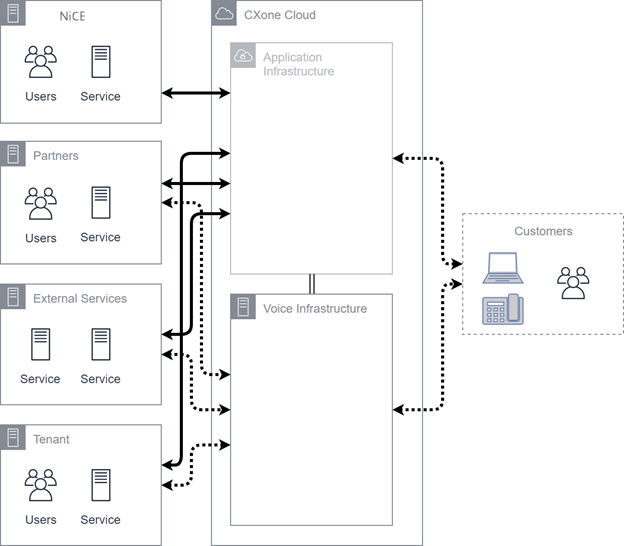
O diagrama abaixo mostra os componentes de serviços NiCE CXone gerais e suas relações. A NiCE CXone Cloud:
-
Abrange toda a infraestrutura NiCE CXone para sistemas de produção.
-
Representa igualmente os sistemas FedRAMP e não-FedRAMP.
-
É dividido em dois componentes principais: a infraestrutura do aplicativo e a infraestrutura de voz.
A infraestrutura do aplicativo pode residir na infraestrutura de nuvem privada ou pública, dependendo da implementação original. A infraestrutura de voz é quase exclusivamente fornecida por meio de infraestrutura de nuvem privada. Isso ocorre devido aos requisitos de desempenho do equipamento de voz.
Também são mostradas várias redes externas diferentes, incluindo:
-
Sistemas corporativos NiCE CXone.
-
Serviços de parceiro.
-
Redes externas.
-
Serviços externos.
Eles são usados para fornecer funcionalidades essenciais e redes de produção voltadas para o locatário.
A conectividade mostrada no diagrama representa informações agregadas. Em todos os casos, tanto informações pessoais quanto não pessoais podem ser transmitidas. NiCE CXone não analisa dados do locatário ou de contato para classificá-los em tipos de dados. Portanto, NiCE CXone gerencia todos os dados como confidenciais nos níveis mais altos. O tráfego não criptografado exibido quase sempre está relacionado ao tráfego de canais Diversos meios de comunicação por voz e digitais que facilitam as interações com o cliente em uma central de contato.. Esses dados internos são transportados principalmente por canais governados por cifras TLS. Alguns saltos internos podem não ter configuração TLS. Não se afirma que os dados Internos sejam criptografados em todos os casos.
Essa comunicação é mostrada em mais detalhes nos diagramas em outras páginas desta seção.
Fluxos de produtos comuns
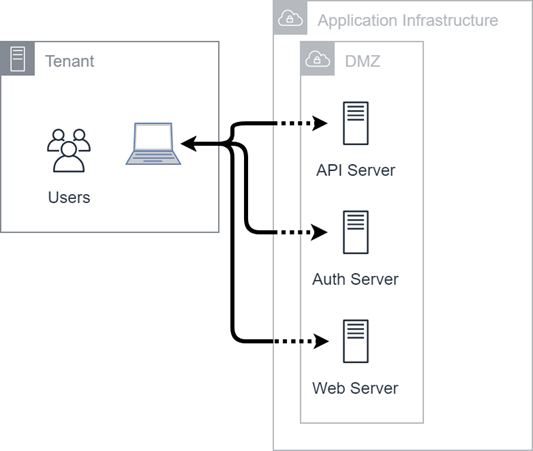
A maior parte dos fluxos entre usuários e a Nuvem NiCE CXone ocorre entre um navegador web e a infraestrutura do aplicativo. Esses fluxos usam protocolos da web padrão utilizando algoritmos TLS. Esta comunicação se aplica a todos os produtos que listam a porta 443 com o destino da infraestrutura do aplicativo. A porta 80 também pode estar listada. Muitos desses aplicativos usam outros serviços do ambiente, mas há três destinos básicos:
-
Servidores de autenticação.
-
Servidores da web
Esses alvos são tecnicamente servidores da web, mas suas funções e terminais (nomes de host) são distintas. Os endpoints residem em uma zona desmilitarizada (DMZ) e usam um modelo de aplicativo em camadas padrão.
O diagrama abaixo abrange os seguintes aplicativos:
-
Central (exceto SFTP).
-
Acesso Direto a Dados
Conforme mostrado no diagrama abaixo, a comunicação entre a API e o servidor da web pode conter informações pessoais. Os fluxos de autenticação podem conter dados pessoais nas respostas do token.