

Esta página orienta você, etapa por etapa, na configuração da autenticação para seu sistema NiCE CXone usando um provedor de identidade externo (IdP).
Se você usar um dos seguintes IdPs externos, etapas específicas são fornecidas para configurar a autenticação usando esse IdP:
Complete cada uma dessas tarefas na ordem indicada.
Antes de iniciar
- Obtenha uma compreensão básica dos conceitos e terminologia de autenticação e autorização se você nunca configurou um processo como esse antes.
- Revise o processo específico do NiCE CXone se esta for a primeira vez que você trabalha com autenticação em NiCE CXone.
- Considere seus usuários humanos e os níveis de acesso que eles precisam. Decida se as pessoas com maior acesso devem ter maiores níveis de segurança.
- Decida se você usará requisitos de senha personalizados, autenticação multifator (MFA) ou ambos para aplicar.
- Com base em suas decisões, crie uma lista de autenticadores de login. A lista deve incluir os requisitos de senha e o status de MFA que você deseja usar para cada autenticador de login. Não é necessário criar autenticadores de login personalizados se o autenticador de login padrão atender às suas necessidades de gestão de senha.
- Considere se é necessário incluir autenticação e autorização para aplicativos como bots ou assistentes virtuais inteligentes (IVAs). Nesse caso, você precisará criar chaves DE acesso.
- Identifique seu IdP externo. NiCE CXone oferece suporte a IdPs hospedados e de serviço em nuvem. Se necessário, envolva os especialistas em autenticação da sua empresa nesse processo. Pode já haver processos estabelecidos para integrar sistemas como NiCE CXone com seu IdP externo. seguir esses processos e atender às suas necessidades específicas de segurança é, em última análise, sua responsabilidade.
- Defina seu protocolo de autenticação. NiCE CXone oferece suporte a SAML 2.0 e OpenID Connect.
- Avalie a combinação de IdP e protocolo para garantir que seus casos de uso e fluxos de usuários sejam compatíveis e para identificar possíveis problemas. Isso deve incluir testes reais.
-
If you use IdP-initiated authentication, use the following table to determine if your NiCE CXone applications support it: preciso traduzir essa frase para o português brasileiro, mantendo o placeholder NiCE CXone intacto. Se você usar a autenticação iniciada pelo IdP, use a tabela a seguir para determinar se os seus aplicativos NiCE CXone oferecem suporte a ela:
NiCE CXone Aplicativo Iniciado por IdP SP-iniciado por *Notas MAX Sim Sim
Aplicativo
*Sim
Sim IdP-initiated é somente compatível quando os usuários acessam Agent Workspace (Agent) a partir do seletor de aplicativos
 no produto NiCE CXone.
É necessário uma autenticação iniciada por SP para acessar o Agent Workspace (Agent) usando os URLs diretos.
Agent Workspace (Embedded) (Agent Embedded), Agent Workspace (Browser Extension) (Agent Integrated), Agent Workspace for Microsoft Teams (Agent for Microsoft Teams), Agent Workspace for Salesforce Voice Não Sim Salesforce Agent *Não Sim Os aplicativos independentes não oferecem suporte ao modo iniciado pelo IdP. Studio Sim Sim Desktop Studio *Não Sim Aplicativos autônomos não oferecem suporte a IdP-initiated. Portal de Programadores Não Sim Todos os produtos NiCE CXone existentes e futuros suportam autenticação iniciada por SP.
Sua equipe do NiCE CXone pode apoiar e orientar você neste processo de planejamento. Um bom planejamento contribui para uma implementação mais suave. A implementação de autenticação e autorização conforme surgem necessidades imediatas tem mais probabilidade de levar a problemas.
Configurar uma Localização
Permissões necessárias: Criação de Gerenciamento de localização
Se você quiser exigir que os usuários façam login a partir de um determinado Endereço IP, crie uma localização com os Endereços IP, intervalos de endereços IP ou sub-redes de endereços IP que deseja permitir. Quando se requer uma localização configurada para um usuário, este deverá dispor das credenciais corretas e de um Endereço IP para efetuar o login. Caso contrário, a tentativa de login falhará e eles receberão um erro. É possível ter até 20 localizações simultâneas e até dez regras por localização.
- Clique no seletor de aplicativos e selecioneAdmin.
- Vá para Localizações > Definições de localização.
- Clique em Nova localização.
- Dê um nome descritivo à localização. Se você deseja acrescentar mais detalhes sobre a localização, digite uma Descrição.
- Você pode selecionar Definir como Localização padrão ou Localização remota para indicar o tipo de Localização. É possível haver apenas uma localização padrão. Atualmente, estes campos não afetam qualquer funcionalidade e a seleção destes destina-se exclusivamente à sua referência.
-
Adicione quaisquer outras informações que desejar usando os campos restantes, incluindo endereço físico, país, coordenadas de GPS, fuso horário ou grupos atribuídos. Atualmente, estes campos nada afetam e as informações digitadas neles destina-se exclusivamente à sua referência.
Se você adicionar grupos ao campo Grupos atribuídos, os usuários pertencentes a esses grupos aparecerão na aba Usuários atribuídos. Porém, as configurações de local não se aplicarão a eles. Se você atribuir uma localização a um autenticador de login, a localização se aplica aos usuários que estão atribuídos a esse autenticador de login e restringe sua capacidade de fazer login com base no Endereço IP. Porém, estes usuários não constarão da guia Usuários atribuídos.
-
Clique no menu suspenso Divisão localizado ao lado do campo de nome da localização.
-
Na página Definições de localização, selecione o filtro de divisão para ver somente as localizações atribuídas a essa divisão. Limpe o filtro para ver todas as localizações novamente.
Você pode mover uma localização da Divisão padrão para uma divisão específica apenas uma vez. Depois que uma localização é atribuída a uma divisão e salva, ela não pode ser movida para uma divisão diferente. Se a localização já tiver sido movida da Divisão padrão, este menu suspenso fica desativado e não pode ser modificado.
-
Clique em Salvar.
-
De volta à página Definições de localização, clique na Localização que você acabou de criar para abri-la.
-
Clique na guia Regras de autodetecção.
-
Crie uma nova regra. Para fazer isso:
-
Clique em Nova regra.
-
Dê à regra um nome descritivo.
-
Selecione o Tipo DE regra dentre as opções a seguir:
-
Lista: Uma lista de Endereços IP específicos permitidos para esta localização. Por exemplo: 100.0.1.100, 100.0.1.101 e 100.0.1.102.
-
Faixa: uma faixa de endereços IP permitidos a esta localização. Por exemplo: 100.0.1.100-100.0.1.125.
-
Subrede: uma subrede permitida a esta localização. Por exemplo: 100.0.0.1/32.
-
-
Especifique a Versão do IP, uma dentre as seguintes:
-
IPV4: um Endereço IP de 32 bits
-
IPV6: um endereço hexadecimal de 128 bits.
-
-
Enter os Endereços IP, intervalo ou sub-rede reais no campo Definição da regra, seguindo os formatos dos exemplos nas etapas anteriores. Se você selecionou Lista, poderá inserir até 100 Endereços IP. Caso tenha selecionado Faixa ou Subrede, você poderá digitar apenas um valor.
-
Clique em Confirmar.
-
-
Adicione mais regras conforme necessário. É possível ter até dez regras.
-
Clique em Salvar.
Criar Autenticadores de login Externos com SAML 2.0
Permissões necessárias: Criar Autenticador de login
Para criar autenticadores de login externos com OpenID Connect, ignore esta seção. Os Autenticadores de login são usados para gerenciar os critérios de senha. Você pode criar diferentes autenticadores de login para diferentes funcionários.
Você pode usar a autenticação externa quando quiser que a senha de um usuário seja gerenciada por outro sistema ou provedor de identidade. NiCE CXone atualmente oferece suporte aos protocolos de federação SAML 2.0 e OpenID Connect.
Você pode configurar a autenticação iniciada por IdP ou a autenticação iniciada por SP com as etapas nesta seção.
Autenticação Iniciada por IdP: IdP significa provedor de identidade. A autenticação iniciada por IdP significa que o provedor de identidade externo inicia o processo de fazer login.
Autenticação Iniciada por SP: SP significa provedor de serviço. Autenticação Iniciada por SP significa que NiCE CXone inicia o processo de login.
Se você estiver usando o Salesforce Agent, o provedor de identidade externo (IdP) deverá ser configurado para autenticação iniciada por SP.
- Certifique-se de ter acesso ao provedor de identidade externo. Você precisará criar uma integração específica para NiCE CXone.
- Create the integration in the external identity provider. Different systems use different names for these integrations, see specific instructions for Okta or Azure.
- Você precisará fornecer um ID da Entidade que você não conhece neste momento. Use https://need_to_change como Placeholder.
- Você precisará fornecer uma URL de ACS que você não conhece neste momento. Use https://need_to_change como espaço reservado.
- O provedor de identidade gerará uma URL específica para a qual as solicitações SAML devem ser enviadas. Copie e salve essa URL em um local onde você possa encontrá-la. Você precisará Enter esse valor em etapas posteriores.
- O provedor de identidade gerará um certificado de assinatura público para a integração. Baixe o certificado. Você precisará usá-lo em etapas posteriores.
- Se você quiser habilitar o login iniciado pelo SP, conclua esta etapa. Copie a URL usada para fazer login no provedor de identidade externo com um fluxo de login iniciado pelo SP.
- Create an external login authenticator in NiCE CXone.
- Clique no seletor de aplicativos e selecioneAdmin.
- Clique em Segurança > Autenticador de login.
- Digite o Nome e a Descrição do autenticador de login.
- Selecione SAML como o Tipo de autenticação.
Caso queira solicitar que os usuários efetuem o login a partir de determinado Endereço IP, selecione a Localização configurada na seção anterior.
- Se você selecionar FICAM, a resposta SAML deve ter uma única entrada AuthnContextClassRef. Além disso, o NamespaceURI do assunto da declaração deve ser: urn:oasis:names:tc:SAML:2.0:assertion. Os campos AuthnContextClassRef e NamespaceURI são controlados pelo provedor de identidade.
- Enter o Terminal de solicitação SAML que você recebeu do seu provedor acima como a URL DO terminal.
- Clique em Escolher arquivo e selecione o certificado de assinatura público que você recebeu do seu provedor. Este arquivo deve estar no formato PEM. Será um arquivo de texto e a primeira linha conterá BEGIN CERTIFICATE com algum outro texto.
- Se você quiser habilitar o login iniciado pelo provedor de serviços (SP) para este autenticador de login, conclua esta etapa. No campo URL DO terminal, cole o valor de Login URL que você copiou do seu provedor de identidade externo.
Selecione a guia Usuários atribuídos. Selecione os usuários que você deseja atribuir ao autenticador de login que você está criando. Você também pode atribuir usuários diretamente ao autenticador de login em seu perfil de funcionário.
- Clique em Salvar e ativar.
- Abra o autenticador de login.
Anote o ID da Entidade e a ACS URL. Você precisará deles ao atualizar as configurações do seu IdP.
- Clique no seletor de aplicativos
-
Atualize as configurações do seu provedor de identidade, substituindo os espaços reservados usados acima pelos valores que você acabou de anotar.
-
Certifique-se de que a Identidade externa de cada usuário que usa o autenticador de login esteja configurada com o valor correto. Esse campo pode ser acessado na seção de segurança do perfil do funcionário.
Seu provedor de identidade determina o valor que deve ser usado. O valor deve corresponder exatamente ao que você colocou no campo Identidade externa em NiCE CXone.
-
Faça com que o usuário efetue login. Eles devem usar a URL de login mais recente. Depois de inserir seu nome DE usuário, eles serão direcionados para o provedor de identidade externo, se necessário.
Criar Autenticadores de login Externos com OpenID Connect
Permissões necessárias: Criar Autenticador de login
Você pode usar a autenticação externa quando quiser que a senha de um usuário seja gerenciada por outro sistema ou provedor de identidade. NiCE CXone atualmente oferece suporte aos protocolos de federação SAML 2.0 e OpenID Connect.
Você pode configurar a autenticação iniciada por SP com as etapas nesta seção. A autenticação iniciada pelo SP significa que NiCE CXone (o provedor de serviços) inicia o processo de fazer login.
Se você estiver usando o Salesforce Agent, o provedor de identidade externo (IdP) deverá ser configurado para autenticação iniciada por SP.
Autenticação de front-end com Segredo do cliente ou PKCE
OpenID Connect oferece duas opções para autenticação de front-end:
- Segredo do cliente: um segredo do cliente é incluído na troca de tokens. Isso apresenta um risco de segurança, pois exige a codificação do segredo no aplicativo da web.
- PKCE (Proof Key for Code Exchange): Cria um segredo exclusivo e temporário para cada solicitação de login. Isso aumenta a segurança do fluxo de autenticação porque os atacantes não conseguirão obter a Chave única que o aplicativo cria.
O NiCE CXone é compatível com as duas opções. A experiência do usuário final é a mesma, independentemente da opção que você usar. No entanto, PKCE é mais seguro. A utilização de um fluxo de autorização PKCE requer uma integração de API personalizada. O fluxo de autorização baseado em segredo do cliente é o padrão.
Para configurar um fluxo de autenticação PKCE, consulte as páginas Getting Started  e API Authentication and Authorization no portal do desenvolvedor NiCE CXone.
Vinculando Novos usuários com OpenID Connect baseado em declarações
NiCE CXone pode usar um valor de declaração diferente, como um endereço DE e-mail, para estabelecer a identidade do usuário no seu primeiro login. NiCE CXone então alterna automaticamente para o identificador de assunto exclusivo do OpenID Connect. Isso permite pré-configurar a identidade federada de um usuário .
Crie um Autenticador de login Externo
- Certifique-se de ter acesso ao provedor de identidade externo. Você precisará criar uma integração específica para NiCE CXone.
- Create the integration in the external identity provider.
- Você precisará fornecer um URI de redirecionamento de login que você ainda não conhece neste momento. Use https://cxone.niceincontact.com/need_to_change como marcador de posição.
- Pode ser necessário fornecer um Sign-out Redirect uri que você ainda não conhece neste ponto. Use https://cxone.niceincontact.com/need_to_change como marcador de posição.
- O provedor de identidade gerará um Id DO cliente e um Segredo do cliente. Copie e salve esses valores onde você possa encontrá-los. Você precisará digitá-los em etapas posteriores.
- Create an external login authenticator in NiCE CXone.
Clique no seletor de aplicativos
e selecioneAdmin.Vá para Configurações de segurança > Autenticador de login.
- Clique em New Login Authenticator ou selecione o Autenticador de login que deseja editar.
- Digite o Nome e a Descrição do autenticador de login.
- Selecione OIDC como o Tipo de autenticação.
Caso queira solicitar que os usuários efetuem o login a partir de determinado Endereço IP, selecione a Localização configurada na seção anterior.
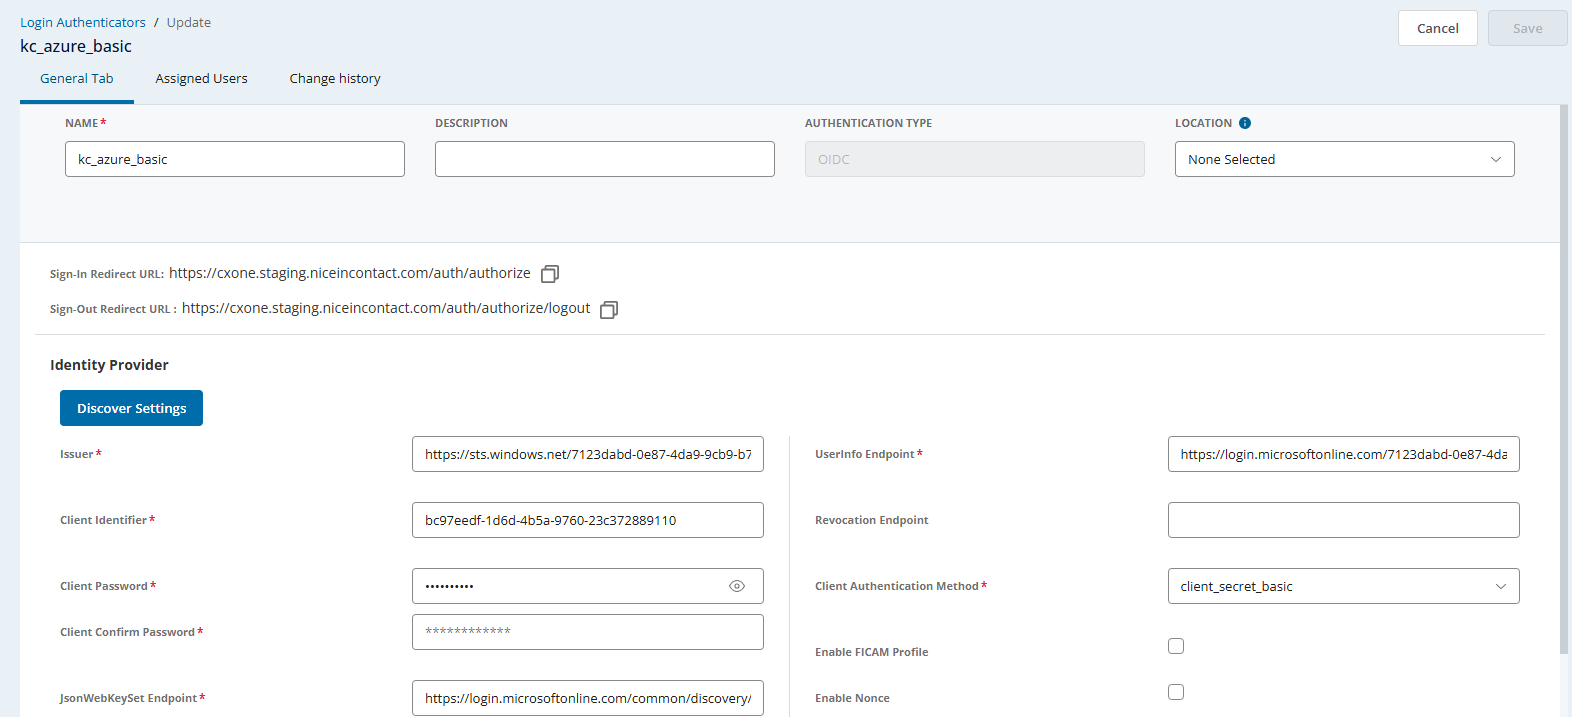
- Se você tiver um terminal discovery para seu IdP, clique em Discover Settings. Insira seu terminal discovery e clique em Discover. Os campos restantes são preenchidos para você. Descobrir Configurações não funciona com os terminais de descoberta do Salesforce.
- Insira o seu Identificador do cliente e Senha do cliente. Redigite a senha em Confirmar senha do cliente. O Identificador de cliente é o id DE login atribuído à sua conta pelo seu IdP.
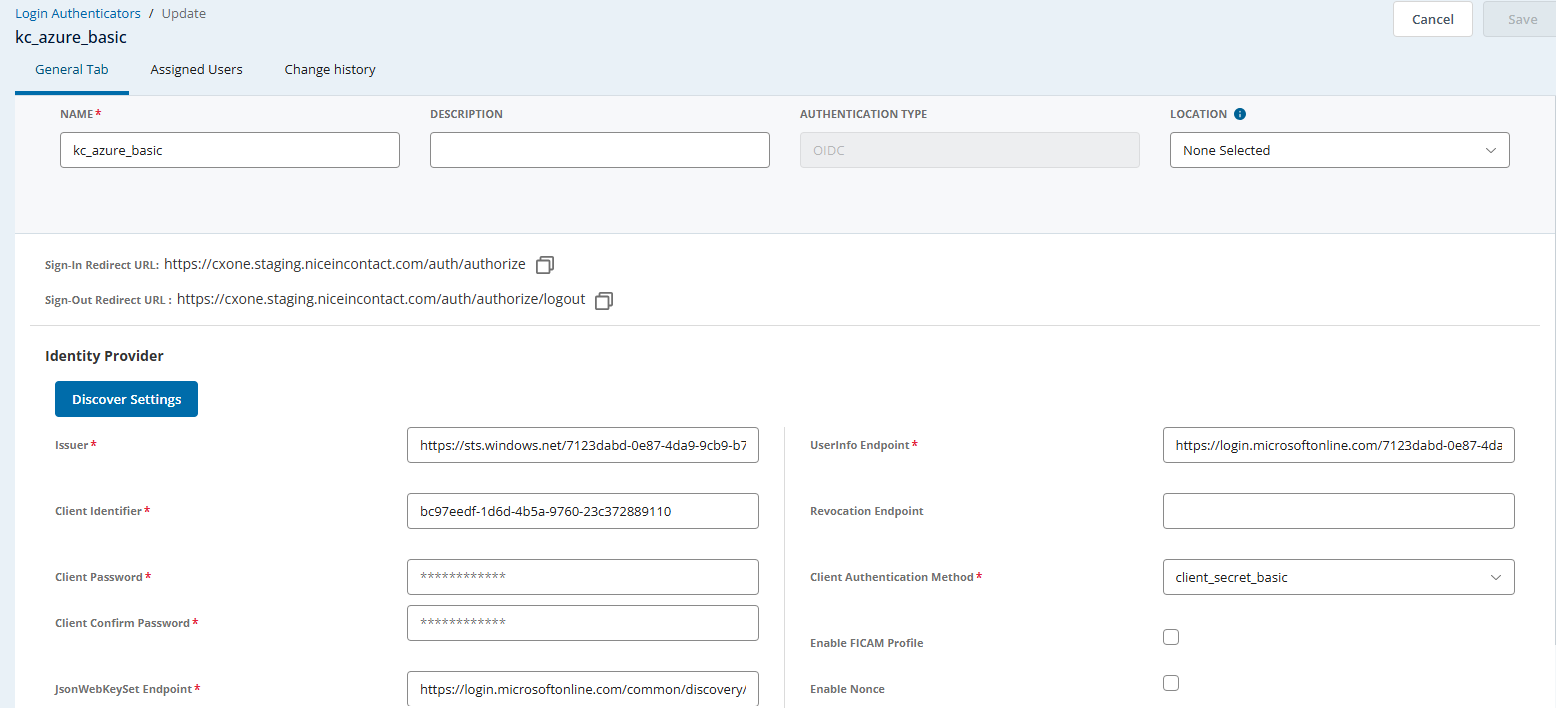
Se você não tiver um terminal discovery para o seu IdP, insira o Emitente, o Terminal jsonwebkeyset, o Terminal de autorização, o Terminal de token, o Terminal userinfo, o Terminal de revogação e o terminal de Encerramento de Sessão fornecidos pelo seu IdP.
 Saiba mais sobre os campos nesta etapa
Campo
Detalhes
Emitente O URL do seu IdP sem qualquer parâmetro.
Terminal jsonwebkeyset O URL do JWK set do seu IdP. Terminal de autorização O URL do Terminal de autorização OAuth 2.0 do seu IdP. Terminal de token O URL do Terminal de token OAuth 2.0 do seu IdP. Terminal userinfo O URL do Terminal userinfo do seu IdP. Terminal de revogação O URL do Terminal de revogação do seu IdP. Terminal de Encerramento de Sessão A URL DO terminal de Encerramento de Sessão do seu IdP. Este campo permite criar uma experiência de logout única para seus usuários. Se configurado, quando eles fizerem logout do NiCE CXone, eles também serão desconectados de suas contas do IdP. Para o logout único funcionar, você precisa incluir o URI de redirecionamento para logout na lista de permissões do IdP. - Selecione um Método de Autenticação de cliente. O método selecionado deve ser um método de autenticação com suporte pelo seu IdP. Se você selecionar private_key_jwt, deverá inserir sua Client Private Key.
- Você pode selecionar ativar Perfil FICAM para ativar as configurações específicas do governo dos EUA.
Selecione a guia Usuários atribuídos. Selecione os usuários que você deseja atribuir ao autenticador de login que você está criando. Você também pode atribuir usuários diretamente ao autenticador de login em seu perfil de funcionário.
- Clique em Salvar e ativar para validar as informações fornecidas e vincular sua conta do NiCE CXone à sua conta de IdP.
- Abra o autenticador de login.
Anote o URI de redirecionamento para login e o URI de redirecionamento para logout. Você precisará deles ao atualizar as configurações do seu IdP.
-
Atualize as configurações do seu provedor de identidade, substituindo os espaços reservados usados acima pelos valores que você acabou de anotar.
-
Certifique-se de que a Identidade externa de cada usuário que usa o autenticador de login esteja configurada com o valor correto. Esse campo pode ser acessado na seção de segurança do perfil do funcionário.
Seu provedor de identidade determina o valor que deve ser usado. O valor deve corresponder exatamente ao que você colocou no campo Identidade externa em NiCE CXone. O valor deste campo deve estar neste formato: claim(email):{email configured by your IdP}. Por exemplo, se o e-mail do usuário no IdP for nick.carraway@classics.com, você deve inserir claim(email):nickcarraway@classics.com.
-
Faça o usuário fazer login. Eles devem usar a URL de login mais recente. Depois de inserir seu nome DE usuário, eles serão direcionados para o provedor de identidade externo, se necessário.
- Quando seu IdP pedir para você se autenticar, faça isso como o usuário do IdP que você deseja associar à sua conta do NiCE CXone conectada atualmente.
- Se as configurações de OpenID Connect em NiCE CXone não aparecerem como validadas, use os logs do seu IdP para diagnosticar o problema.
Criar ou Editar funcionários
Permissões necessárias: criar funcionários
Se você estiver configurando a autenticação com um IdP externo para um NiCE CXone unidade de negócios, não é necessário criar novas contas de usuário. No entanto, será necessário editar contas de usuário e configurar os campos Tipo de Identidade externa e Identidade Federada. Isso deve ser feito para cada usuário que irá autenticar via IdP Externo. Os campos são explicados na etapa 8 desta tarefa.
Você pode adicionar uma conta de funcionário usando:
-
Criar funcionário—Crie uma conta indivisual usanto a janela Criar funcionário.
-
Importar funcionários—Importe múltiplas contas de Funcionário.
As instruções aqui são para criar uma única conta de funcionário no aplicativo. Se sua empresa estiver usando ACD, você também precisará configurar as configurações de usuário do ACD para esse funcionário.
NiCE CXone oferece muitas opções e configurações para personalizar funcionários. Leia esta tarefa inteira. Certifique-se de conhecer as configurações que você precisa definir antes de começar.

Para adicionar um funcionário:
-
Clique no seletor de aplicativos
e selecioneAdmin. -
Clique em Funcionários > Criar funcionário.
-
Insira o Nome próprio e o Sobrenome do funcionário. O Nome do meio é opcional.
-
Insira um Endereço DE e-mail válido. NiCE CXone envia e-mails como convites de ativação e códigos de verificação de senha aqui. Você pode usar o mesmo endereço DE e-mail para vários funcionários. Ao editar o endereço DE e-mail de um funcionário, um e-mail de verificação é enviado para o novo endereço DE e-mail.
-
Digite o Nome do usuário que você deseja atribuir a um funcionário. O nome do usuário deve estar no formato de um endereço DE e-mail. O campo é preenchido automaticamente a partir do campo Endereço DE e-mail. Você pode editá-lo se quiser.
-
Atribua uma Função principal a um funcionário na lista suspensa.
-
Preencha os campos na Guia geral.
Saiba mais sobre os campos na guia geral
Campo
Detalhes
Nome DE exibição Enter um Nome DE exibição que você deseja atribuir a um funcionário. Usuários de outras equipes podem visualizar o nome DE exibição. Eles não podem visualizar outras informações sobre o funcionário, a menos que tenham a permissão View Employee habilitada. Tipo Use Tipo para organizar um funcionário fora de sua Função e Equipe atribuídas. O tipo não está vinculado a permissões ou códigos indisponíveis. Isso facilita a geração de relatórios. Você pode selecionar tipos criados anteriormente na lista suspensa. Você também pode criar novos tipos digitando texto na barra de pesquisa e clicando em Criar. Data de contratação A data em que você contratou um funcionário. Este campo é somente para seus registros. NiCE CXone não usa essas informações. Fuso horário O funcionário é automaticamente atribuído ao fuso horário do locatário Agrupamento organizacional de alto nível usado para gerenciar o suporte técnico, o faturamento e as configurações globais do seu sistema NiCE CXone., a menos que você o altere. Login do SO O sistema operacional que o funcionário usa. A aplicação Recording Management (CXone) requer estas informações para a Recording de tela. O campo aceita texto livre e pode conter uma string de texto relacionada a um sistema operacional como o Windows 10. Classificação
Este campo fica visível somente se você tiver WFM em seu ambiente. Ele determina a prioridade ao criar uma programação.
Atribuído à equipe Assign the employee to a team by selecting a team from the drop-down menu. Se você ainda não criou equipes, ou se o funcionário pertencer a uma nova equipe, basta aceitar a configuração de Equipe padrão e alterá-la posteriormente.
Grupos atribuídos Atribua o funcionário a um ou mais grupos selecionando grupos no menu suspenso. Designado à Unidade DE agendamento Este campo é visível apenas se o seu sistema incluir WFM. Especifica a unidade DE agendamento do funcionário. Número de celular O número de telefone celular do funcionário. Este campo é somente para seus registros. NiCE CXone não usa essas informações. Atributos Em menu suspenso, selecione os atributos relacionados ao funcionário:
-
Pode ser avaliado/treinado: Este atributo aparece somente se o seu sistema incluir QM. Ele permite que o funcionário seja avaliado, e você será cobrado por QM para este funcionário.
O valor padrão é selecionado para novos funcionários. Se você adicionar QM para um sistema que possui usuários existentes, você deve habilitar manualmente essa configuração para esses usuários.
-
Pode ser Gravado (Tela): Este atributo aparece somente se o seu sistema incluir Recording Management (CXone) Advanced. Ele permite que a tela do funcionário seja gravada, e você será cobrado pela Recording de tela deste funcionário.
O valor padrão é selecionado para novos funcionários. Se você adicionar Recording Management (CXone) Advanced a um sistema que tenha usuários existentes, você deverá habilitar manualmente esta configuração para esses usuários.
-
Pode Ser Gravado (Voz): Este atributo fica visível somente se o seu sistema incluir Recording Management (CXone)/Recording Management (CXone) Advanced. Ele permite que a voz do funcionário seja gravada. Você será cobrado pela gravação de voz deste funcionário.
O valor padrão é selecionado para novos funcionários. Se você adicionar o Recording Management (CXone)/Recording Management (CXone) Advanced a um sistema que tenha usuários existentes, deverá habilitar manualmente essa configuração para esses usuários.
-
Pode ser Agendado: Este atributo fica visível somente se o seu sistema incluir WFM. Ele permite que o funcionário seja agendado. Você será cobrado por WFM para esse funcionário.
O valor padrão é selecionado para novos funcionários. Se você adicionar WFM para um sistema que possui usuários existentes, você deve habilitar manualmente essa configuração para esses usuários. Usuários que não têm este atributo selecionado não aparecerão nas listas de funcionários ao criar regras semanais ou modelos de turno. remover esse atributo de um usuário exclui esse usuário de todas as regras semanais ou modelos de turno aos quais o usuário esteja atribuído.
-
Pode ser analisado: Este atributo aparece somente se o seu sistema incluir Interaction Analytics (CXone). Quando este atributo é selecionado, as interações gravadas do funcionário são analisadas por Interaction Analytics (CXone). Você será cobrado por Interaction Analytics (CXone) para este funcionário.
O valor padrão é limpo para novos funcionários.
-
Pode editar Relatórios pré-construídos: Funcionários com este atributo selecionado podem editar qualquer um dos Relatórios pré-construídos no aplicativo Reporting, desde que também tenham as permissões corretas.
O valor padrão é apagado para todos os funcionários, existentes e novos.
-
Pode visualizar Relatórios pré-construídos: Os Funcionários poderão abrir quaisquer Relatórios pré-construídos com este atributo. Os relatórios estão no aplicativo Reporting, mas os funcionários devem ter permissões para visualizar os relatórios lá. Os Relatórios pré-construídos não têm taxa de uso para até 10% dos seus usuários simultâneos ou configurados, dependendo do seu modelo de preços. uma vez que o limite de 10% for excedido, você será cobrado por cada Funcionário adicional com esta caixa de seleção selecionada.
O valor padrão é apagado para todos os funcionários, tanto para os existentes quanto para os novos.
-
Customer Card: Este atributo permite que funcionários que não trabalham com contatos digitais acessem os cartões de cliente disponíveis para contatos de voz, chat, e-mail e SMS Messaging roteados por omnichannel.
O valor padrão é limpo para novos funcionários.
-
Digital Engagement: Este atributo aparece somente se o seu sistema incluir Digital Experience (DX). Quando este atributo é selecionado, o registro do funcionário é sincronizado com Digital Experience (DX) e ele pode trabalhar em contatos digitais. Você será cobrado por Digital Experience (DX) para este funcionário. O valor padrão é desmarcado para novos funcionários.
Se sua organização usa Outbound Engagement (SmartReach), selecione uma das seguintes opções:
-
, que contém as páginas de configuração de Outbound Engagement (SmartReach), Agent Workspace Premium (Desk) e Agent Workspace Advanced (Enhanced Customer Card).
-
-
-
Clique em Criar para criar o perfil do funcionário e continuar configurando-o. Clique em Criar & Convidar se estiver pronto para que o usuário ative a conta e configure a senha.
Autenticar Aplicativos
Os usuários e aplicativos são autenticados de maneiras muito semelhantes. A principal diferença é que os aplicativos são autenticados com uma chave DE acesso, enquanto os usuários são autenticados com um nome DE usuário e senha. Descurtir usuários, os aplicativos não são obrigados a interagir por meio de um navegador. Os Aplicativos geralmente são funcionalidades de back-office ou agentes virtuais inteligentes Chatbot ou aplicativo semelhante que interage com um usuário com base em inteligência artificial. (IVAs).
Para configurar um aplicativo para interagir com NiCE CXone, crie um perfil de funcionário e nomeie o perfil de acordo com o aplicativo. Em seguida, crie uma chave DE acesso para o usuário do aplicativo da seguinte forma:
Permissões necessárias: editar funcionários

- Clique no seletor de aplicativos e selecione Admin.
- Clique em Funcionários e, em seguida, clique no perfil do Funcionário que você está editando para abri-lo.
-
Clique na aba Segurança.
- Clique em Adicionar chave DE acesso.
- Copie o ID DA Chave DE acesso para uma localização segura.
- Clique em Mostrar Chave secreta e copie a chave secreta para um local seguro.
- Clique em Salvar.
Autorização no NiCE CXone
A autorização é o processo de verificar quais recursos um usuário tem permissão para acessar. Recursos podem incluir aplicativos, arquivos e dados. Você pode definir o acesso dos usuários aos recursos com o controle de acesso baseado em função. NiCE CXone gerencia a autorização automaticamente durante a autenticação. Quando um usuário é autenticado, ele recebe acesso apenas aos recursos para os quais está autorizado.
O método de autenticação de um usuário não afeta a autorização. O NiCE CXone usa o mesmo processo de autorização para todos os usuários. Não importa se são autenticados com chaves DE acesso ou senhas.